Las mejores practicas de seguridad en IA para empresas
Tiempo estimado de lectura: 6 minutos
Conclusiones clave
- Es fundamental mantener un inventario actualizado de sistemas de IA y sus responsables para evitar riesgos de "IA en la sombra" y proteger datos sensibles
- Asignar a cada agente de IA permisos restringidos, con credenciales de corta duración y rotaciones automáticas, ayuda a prevenir accesos no autorizados o abusos de privilegios
- Todo contenido externo debe considerarse potencialmente manipulador y no debe permitir acciones automáticas sin autorizaciones independientes para evitar inyección de instrucciones
- Las decisiones de alto impacto generadas por IA deben ser revisadas por humanos antes de ejecutarse, usando modos de solo recomendación o solo lectura en tareas críticas
- Implementar pruebas para riesgos específicos de IA, como la exfiltración de datos o el uso de herramientas inseguras, es clave para identificar fallos antes de que se conviertan en problemas
Tabla de contenidos
- Conocer y asignar responsables a los sistemas de IA
- Otorgar permisos estrechos e identidades fuertes a los agentes
- Tratar el contenido externo como no confiable
- Requerir aprobación para acciones de alto impacto
- Proteger datos sensibles, instrucciones y memoria
- Pruebas para modos de falla específicos de IA
- Log, Monitoreo y Contención de Incidentes
- Administración de Proveedores de IA y Dependencias
- ¿Qué significa esto en la práctica para una empresa?
- Preguntas frecuentes
En un mundo donde la inteligencia artificial (IA) es cada vez más integral para los negocios, asegurar estos sistemas se convierte en una prioridad esencial. Los recientes avances y la adopción en aumento de la IA han abierto puertas a eficiencias sin precedentes, pero también han introducido nuevos riesgos que las empresas deben tomar en serio. Este artículo explora las mejores prácticas de seguridad en IA para empresas, basadas en investigaciones publicadas en los últimos meses. Desde la gestión de inventarios de sistemas hasta las pruebas específicas para IA, empresas de todos los sectores encontrarán valiosas recomendaciones para proteger sus activos más importantes.
Conocer y asignar responsables a los sistemas de IA
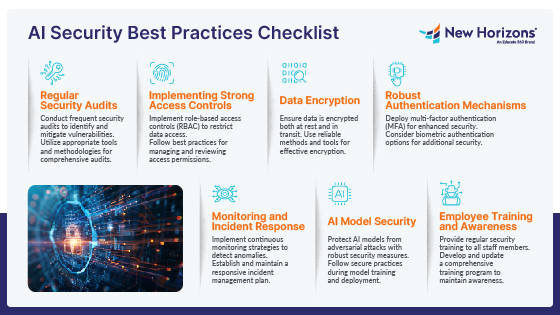
Un paso fundamental para salvaguardar sistemas de IA es saber exactamente qué tecnologías se están utilizando y quién las maneja. ISACA aconseja mantener un inventario detallado de todos los sistemas y agentes de IA, incluidos aquellos integrados en productos de terceros. Este inventario debe registrar sus propietarios, el propósito para el cual se usan, los accesos de datos, herramientas conectadas y permisos ISACA. Sin una clara asignación de responsabilidades, las empresas corren el riesgo de caer en lo que AXA XL llama "IA en la sombra", perdiendo control sobre datos sensibles y aumentando su exposición al riesgo Insurance Business.
Para una integración organizacional más coordinada entre múltiples agentes de IA, los orquestadores como Google AX AI Agent Orchestrator pueden ser fundamentales. Una gestión eficiente mejora la coordinación de tareas y mitiga riesgos operativos en los sistemas, como se menciona aquí.
Otorgar permisos estrechos e identidades fuertes a los agentes
Proporcionar a cada agente de IA una identidad distinta y permisos solo para las tareas necesarias es crucial para mantener una postura de seguridad sólida. Según ISACA, se deben preferir credenciales de corta duración y rotación automática por encima de las cuentas compartidas o tokens de larga duración ISACA. De esta manera, se limita el alcance de influencia de cada agente, reduciendo así el riesgo de acceso no autorizado o abuso de privilegios ISACA.
Tratar el contenido externo como no confiable
Cualquier contenido externo, ya sean páginas web, correos electrónicos o documentos, debe considerarse potencialmente manipulador. La recomendación de ISACA es clara: evitar que este tipo de contenido pueda alterar las instrucciones del sistema; para ello, se deben restringir las herramientas disponibles y asegurarse de que los textos recuperados no desencadenen acciones directamente sin una autorización independiente ISACA. Este enfoque está respaldado por la previsión de ciberseguridad de Google Cloud 2026, que identifica la "inyección de instrucciones" como una amenaza Google Cloud.
Este consejo también puede extrapolarse a cómo se construyen flujos de trabajo en sistemas empresariales, como lo explica la automatización inteligente para negocios aquí.
Requerir aprobación para acciones de alto impacto
Las decisiones generadas por IA con implicaciones financieras, legales o de seguridad deben pasar por una revisión humana antes de ejecutarse. ISACA recomienda establecer puntos de control para políticas donde sea apropiado y utilizar modos de solo lectura o solo recomendación en situaciones de alto riesgo ISACA. Este enfoque limita el impacto potencial de las decisiones automatizadas, manteniendo un control humano crítico en el proceso.
Para garantizar un balance adecuado entre la automatización y la supervisión humana en decisiones críticas, consultar directrices sobre automatización de procesos empresariales puede ser útil como se detalla aquí.
Proteger datos sensibles, instrucciones y memoria
Mantener la confidencialidad de las instrucciones y los datos es vital. Se deben aplicar medidas de minimización de datos, controles de acceso, cifrado y límites de retención en todos los niveles desde las instrucciones hasta las memorias almacenadas ISACA. Separar la memoria por usuario, inquilino o caso de uso ayuda a prevenir filtraciones entre usuarios o inquilinos, reforzando la seguridad de la información.
Pruebas para modos de falla específicos de IA
Antes del despliegue y cuando los sistemas cambian, es esencial probar para detectar modos de falla específicos de IA como la inyección de instrucciones, la exfiltración de datos y el uso de herramientas inseguras. Las pruebas rigurosas permiten identificar y mitigar estos riesgos antes de que se conviertan en problemas reales ISACA. Forvis Mazars enfatiza la importancia de incluir manipulación de instrucciones, contenido no confiable recuperado y exposición de datos sensibles en las pruebas de seguridad Forvis Mazars.
Explorar ejemplos de "mejores prácticas de testing y seguridad para IA" en aplicaciones empresariales también es crítico, como se detalla aquí.
Log, Monitoreo y Contención de Incidentes
La preparación para incidentes es una parte clave de cualquier estrategia de seguridad efectiva. Es recomendado por ISACA registrar interacciones, monitorear para detectar usos inusuales de herramientas o patrones anómalos de tráfico y tener procedimientos de respuesta listos para fugas de datos relacionadas con IA o compromisos de herramientas ISACA. La Alianza de Seguridad en la Nube también sugiere mantener registros clave de interacción y ejercicios de contención para sistemas de IA Cloud Security Alliance.
Administración de Proveedores de IA y Dependencias
Por último, pero no menos importante, las empresas deben gestionar sus relaciones con proveedores de IA, evaluando los datos que reciben, los controles que ofrecen y cómo se manejan los incidentes. Es vital realizar un seguimiento de las características de terceros tanto como de las herramientas adoptadas directamente por los empleados AXA XL ISACA.
Más detalles sobre gestión efectiva de proveedores y la optimización de herramientas están disponibles aquí y aquí.
¿Qué significa esto en la práctica para una empresa?
Integra estas prácticas de seguridad en las políticas de tu empresa para mantener protegidos tanto tus bienes intangibles como tus procesos internos. Las empresas que adoptan un enfoque proactivo en la seguridad de IA no solo reducen el riesgo de brechas de datos y pérdida financiera, sino que también aseguran una tranquilidad operativa que les permite enfocarse en su negocio principal. Identificar responsables, restringir excesos de permisos, y probar sistemas regularmente son hábitos que fortalecen la resiliencia organizacional frente a amenazas tecnológicas. Implementar estas medidas es la clave para una gestión de IA más segura y efectiva.
Preguntas frecuentes
¿Por qué es importante mantener un inventario detallado de los sistemas de IA?
Un inventario detallado permite a las empresas tener un control claro sobre qué tecnologías se están utilizando, quién las maneja y qué datos están accediendo, reduciendo riesgos asociados con la "IA en la sombra".
¿Qué significa tratar el contenido externo como no confiable?
Significa no confiar ciegamente en información de fuentes externas, como correos electrónicos o páginas web, y asegurarse de que no pueda alterar o manipular las operaciones de los sistemas de IA sin autorización independiente.
¿Cómo impactan las pruebas de seguridad específicas para IA en una empresa?
Al probar para detectar fallas específicas de IA, las empresas pueden identificar y mitigar riesgos antes de que ocurran, asegurando que sus sistemas operen de manera segura y eficiente.
¿De qué manera la gestión de proveedores de IA afecta la seguridad de una empresa?
Una buena gestión de proveedores asegura que los datos y controles de seguridad estén correctamente administrados y que cualquier cambio o incidente se maneje efectivamente, minimizando el riesgo de brechas y sobrecargas operativas.