Riesgos de seguridad y gobernanza de la IA en la empresa
Tiempo estimado de lectura: 6 minutos
Conclusiones clave
- La adopción rápida de agentes de IA está dejando un vacío en la gobernanza empresarial.
- El uso no controlado de herramientas de IA está ampliando la superficie de ataque de las empresas.
- Los datos sensibles y la seguridad de aplicaciones son objetivos críticos amenazados por la IA.
- Muchas empresas carecen de controles de gobernanza adecuados y procesos continuos.
- Existen estrategias prácticas y herramientas como los orquestadores de agentes para mitigar tales riesgos.
Tabla de contenidos
- Un vacío en la gobernanza: Los desafíos de los agentes con IA
- La sombra de la IA y el acceso incontrolado: Ampliando la superficie de ataque
- Las aplicaciones de IA como objetivo: Seguridad de datos en riesgo
- Políticas versus controles operativos: Un desequilibrio peligroso
- Eludo de procesos bajo presión: Los riesgos de implementar IA urgentes
- Gestión de identidad y acceso: La clave para la seguridad de agentes
- Impacto práctico para empresas
El auge de la inteligencia artificial (IA) ha traído consigo avances sin precedentes en diversas áreas de los negocios. Sin embargo, junto con sus beneficios evidentes, también se presentan riesgos de seguridad en IA que pueden amenazar la estabilidad de las organizaciones si no se manejan con precisión. Este artículo explora los desafíos más recientes en cuanto a los riesgos de seguridad en IA y la gobernanza dentro del ámbito empresarial, y ofrece estrategias prácticas para abordarlos.
Un vacío en la gobernanza: Los desafíos de los agentes con IA
La adopción de agentes de IA por parte de las empresas está ocurriendo a un ritmo más rápido que la actualización de sus marcos de gobernanza. Un reciente informe de EY reveló un inquietante vacío en este sentido: aproximadamente la mitad de las organizaciones no han incorporado riesgos específicos de los agentes en su gobernanza. Además, alrededor del 40% no tiene visibilidad sobre todas las herramientas de IA en sus redes, y cerca de una cuarta parte no puede detectar agentes de IA no autorizados operando internamente. El 90% de las empresas habían experimentado problemas relacionados con IA en el último año, y más de un tercio sufrió incidentes con impacto comercial material. Fuente: Cybersecurity Dive, 15 de septiembre de 2026.
Considera explorar cómo orquestadores de agentes como el Google AX pueden influir en la gobernanza y abordar ineficiencias en la implementación de agentes IA. Para más información, consulta este artículo: Google AX AI Agent Orchestrator.
La sombra de la IA y el acceso incontrolado: Ampliando la superficie de ataque
Según un informe de Akamai, la proliferación de cuentas personales de IA no aprobadas, aplicaciones de IA no sancionadas y extensiones de navegador e IDE no detectadas están expandiendo la superficie de ataque de las empresas. Estos elementos a menudo eluden los controles de compra, revisión de seguridad, gestión de identidad y prevención de pérdida de datos. Fuente: Akamai, 26 de agosto de 2026.
Las aplicaciones de IA como objetivo: Seguridad de datos en riesgo
El informe de Thales de septiembre de 2026 destacó que el 61% de las organizaciones encuestadas consideran la IA como su principal riesgo de seguridad de datos, y el 61% declara que sus aplicaciones de IA están siendo atacadas, siendo los datos sensibles el principal objetivo. El abuso de credenciales, las deepfakes y la desinformación generada por IA también fueron señalados como riesgos materiales para la seguridad y la reputación empresarial. Fuente: Thales, 21 de septiembre de 2026.
Políticas versus controles operativos: Un desequilibrio peligroso
Un estudio realizado por BCG mostró que solo el 41% de los encuestados tenía políticas de gobernanza de IA formales y apenas el 23% había implementado monitoreo o registro para agentes de IA. Menos de una quinta parte había adoptado controles como la monitorización de IA en la sombra, la detección de inyecciones de prompts o la gobernanza para identidades no humanas. Fuente: BCG, 25 de agosto de 2026; actualizado 24 de septiembre de 2026.
Eludo de procesos bajo presión: Los riesgos de implementar IA urgentes
Casi la mitad de los líderes senior de IA informaron que sus organizaciones eludieron procesos de gobernanza para implementaciones urgentes, a pesar de tener políticas formales. Se recomiendan respuestas como controles de ciclo de vida para prueba, aprobación, monitoreo y escalabilidad, además de un proceso documentado de excepciones que especifique quién puede aprobar la implementación acelerada y qué salvaguardias adicionales o revisiones posteriores a la implementación son necesarias. Fuente: CIO Dive, 16 de septiembre de 2026.
Descubre cómo la urgencia en la implementación de tecnología IA, como la vista en sistemas de automatización de ventas y recursos humanos, puede afectar la seguridad operacional si no se gestiona adecuadamente: AI Sales Agents.
Gestión de identidad y acceso: La clave para la seguridad de agentes
Mandiant sugiere tratar a los agentes de IA como identidades con permisos explícitos, controles de acceso basados en roles, umbrales de costos, requisitos de observabilidad y límites sobre la autonomía. Se hace una distinción entre “gobernanza para IA”—apetito de riesgo, cumplimiento y adquisición—y “gobernanza de IA”—guías técnicas, validación de canales y controles de red. Fuente: Google Cloud/Mandiant, 22 de septiembre de 2026.
Para implementar gobernanza robusta en tu organización, toma en cuenta sistemas emergentes como orquestadores y automatización de agentes IA que enfatizan la gestión de identidades: Google AX AI Agent Orchestrator.
Impacto práctico para empresas
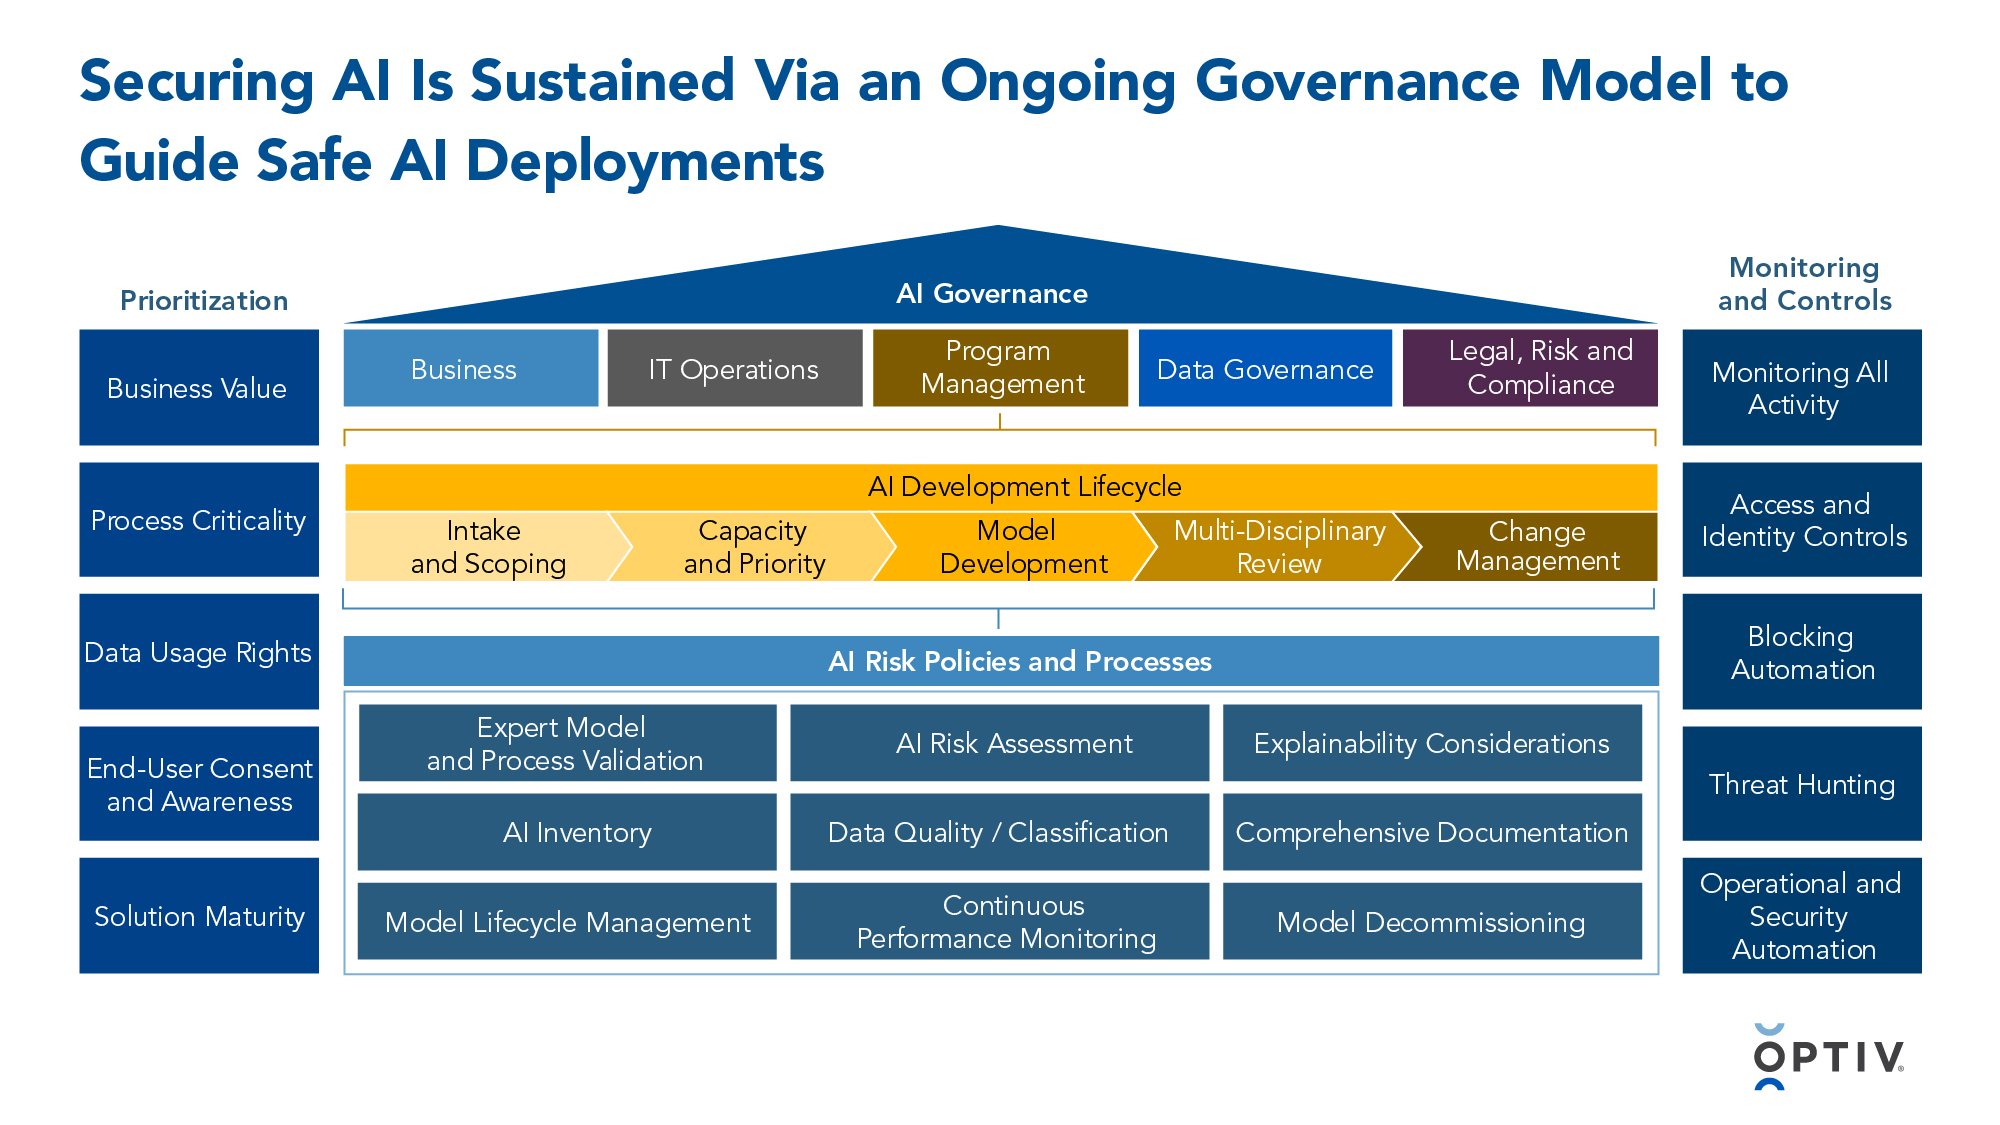
Es crucial que las empresas implementen estrategias efectivas de gobernanza de IA para mitigar riesgos y garantizar el cumplimiento. Aquí algunos pasos prácticos:
1. Crear un inventario autorizado de IA: Registre modelos desarrollados internamente, modelos de terceros, funciones de IA integradas, agentes, complementos y servicios de IA usados por los empleados. Asigne a cada sistema un propietario, un propósito comercial, clasificación de datos, permisos y nivel de riesgo correspondiente. Fuentes: Cybersecurity Dive, 15 de septiembre de 2026; BCG, 25 de agosto de 2026.
2. Aplicar el principio de privilegio mínimo: Proporcione a los agentes solo los datos, herramientas y acciones necesarios para una tarea definida; aísle acciones de alto impacto; requiera aprobación para pagos, implementación de códigos, cambios de acceso, eliminaciones o comunicaciones externas; e imponga límites de gasto, tasa y ejecución. Fuente: Google Cloud/Mandiant, 22 de septiembre de 2026.
3. Controlar la exposición de datos: Prohíba ingresar información confidencial en servicios públicos de IA no aprobados, haga cumplir la identidad empresarial y el registro, utilice controles de prevención de pérdida de datos y aclare si los prompts y salidas de proveedores se conservan o se utilizan para el entrenamiento de modelos. Fuentes: Akamai, 26 de agosto de 2026; Thales, 21 de septiembre de 2026.
4. Probar para ataques específicos de IA: Incluya inyección de prompts, inyección indirecta de prompts, envenenamiento de datos, extracción de datos sensibles, abuso del modelo, uso inseguro de herramientas, complementos inseguros y compromisos de la cadena de suministro en pruebas de seguridad y ejercicios de equipos rojos. Fuentes: BCG, 25 de agosto de 2026; ENISA, 7 de julio de 2026.
5. Integrar la IA en los procesos existentes de GRC y respuesta a incidentes: El CISO, legal, privacidad, adquisición, auditoría interna y propietarios de negocios deben compartir un proceso repetible para la evaluación de riesgos, aprobación, manejo de excepciones, monitoreo, reevaluación de proveedores y escalada de incidentes. Fuentes: SC World, 11 de septiembre de 2026; Allianz, 1 de enero de 2026.
6. Hacer que la gobernanza sea continua: Reevaluate el riesgo cuando cambie un modelo, proveedor, herramienta conectada, fuente de datos o capacidad del agente; mantenga registros de auditoría; mida el uso no autorizado de IA; y requiera revisión humana para decisiones trascendentales. Fuentes: Cybersecurity Dive, 15 de septiembre de 2026; CIO Dive, 16 de septiembre de 2026.
La implementación de un enfoque robusto y estructurado para la gobernanza de IA no solo mejora la seguridad de los datos y la operativa empresarial, sino que también fortalece la confianza del cliente y la reputación global de la empresa en un mundo donde las regulaciones, como el Acta de IA de la UE, están ejerciendo presión de cumplimiento cada vez más alta. Fuente: Comisión Europea, 21 de septiembre de 2026.
Obtén más información sobre cómo agentes AI pueden ser una herramienta estratégica para optimizar procesos empresariales y generar ingresos: AI Sales Agents.