Gobernanza de datos efectiva en la implementación de IA: cómo integrarla en las operaciones empresariales
Tiempo estimado de lectura: 5 minutos
Conclusiones clave
- La gobernanza de datos en IA necesita un marco integral que establezca responsabilidades claras, controles de privacidad y seguridad, y documentación exhaustiva durante el ciclo de vida del sistema
- La calidad del dato es crucial, demandando pruebas de fiabilidad, revisión de fuentes externas y limitación de los datos a lo estrictamente necesario para los objetivos del sistema
- Los proveedores y conjuntos de datos externos deben ser evaluados bajo estándares de calidad, protección y posibles sesgos como parte de la gobernanza empresarial
- Es fundamental implementar medidas de privacidad y seguridad prácticas como anonimizaciones, cifrado y control de accesos dentro del flujo de trabajo habitual del sistema
- La gobernanza debe mantenerse activa después del despliegue con monitoreos continuos, revisiones de cambios operativos y validaciones para adaptarse a nuevas condiciones y prevenir riesgos
Tabla de contenidos
- El punto de partida: Propósito, autoridad y responsabilidad
- La calidad de los datos como prioridad específica
- Gobernanza que incluye proveedores y conjuntos de datos externos
- Incrustar privacidad y seguridad en el flujo de trabajo
- Mantener la gobernanza activa post-implementación
- Documentar decisiones y evidencias
- Organizando la gobernanza en torno a activos de datos y calidad medible
- Impacto práctico para las empresas
- Preguntas frecuentes
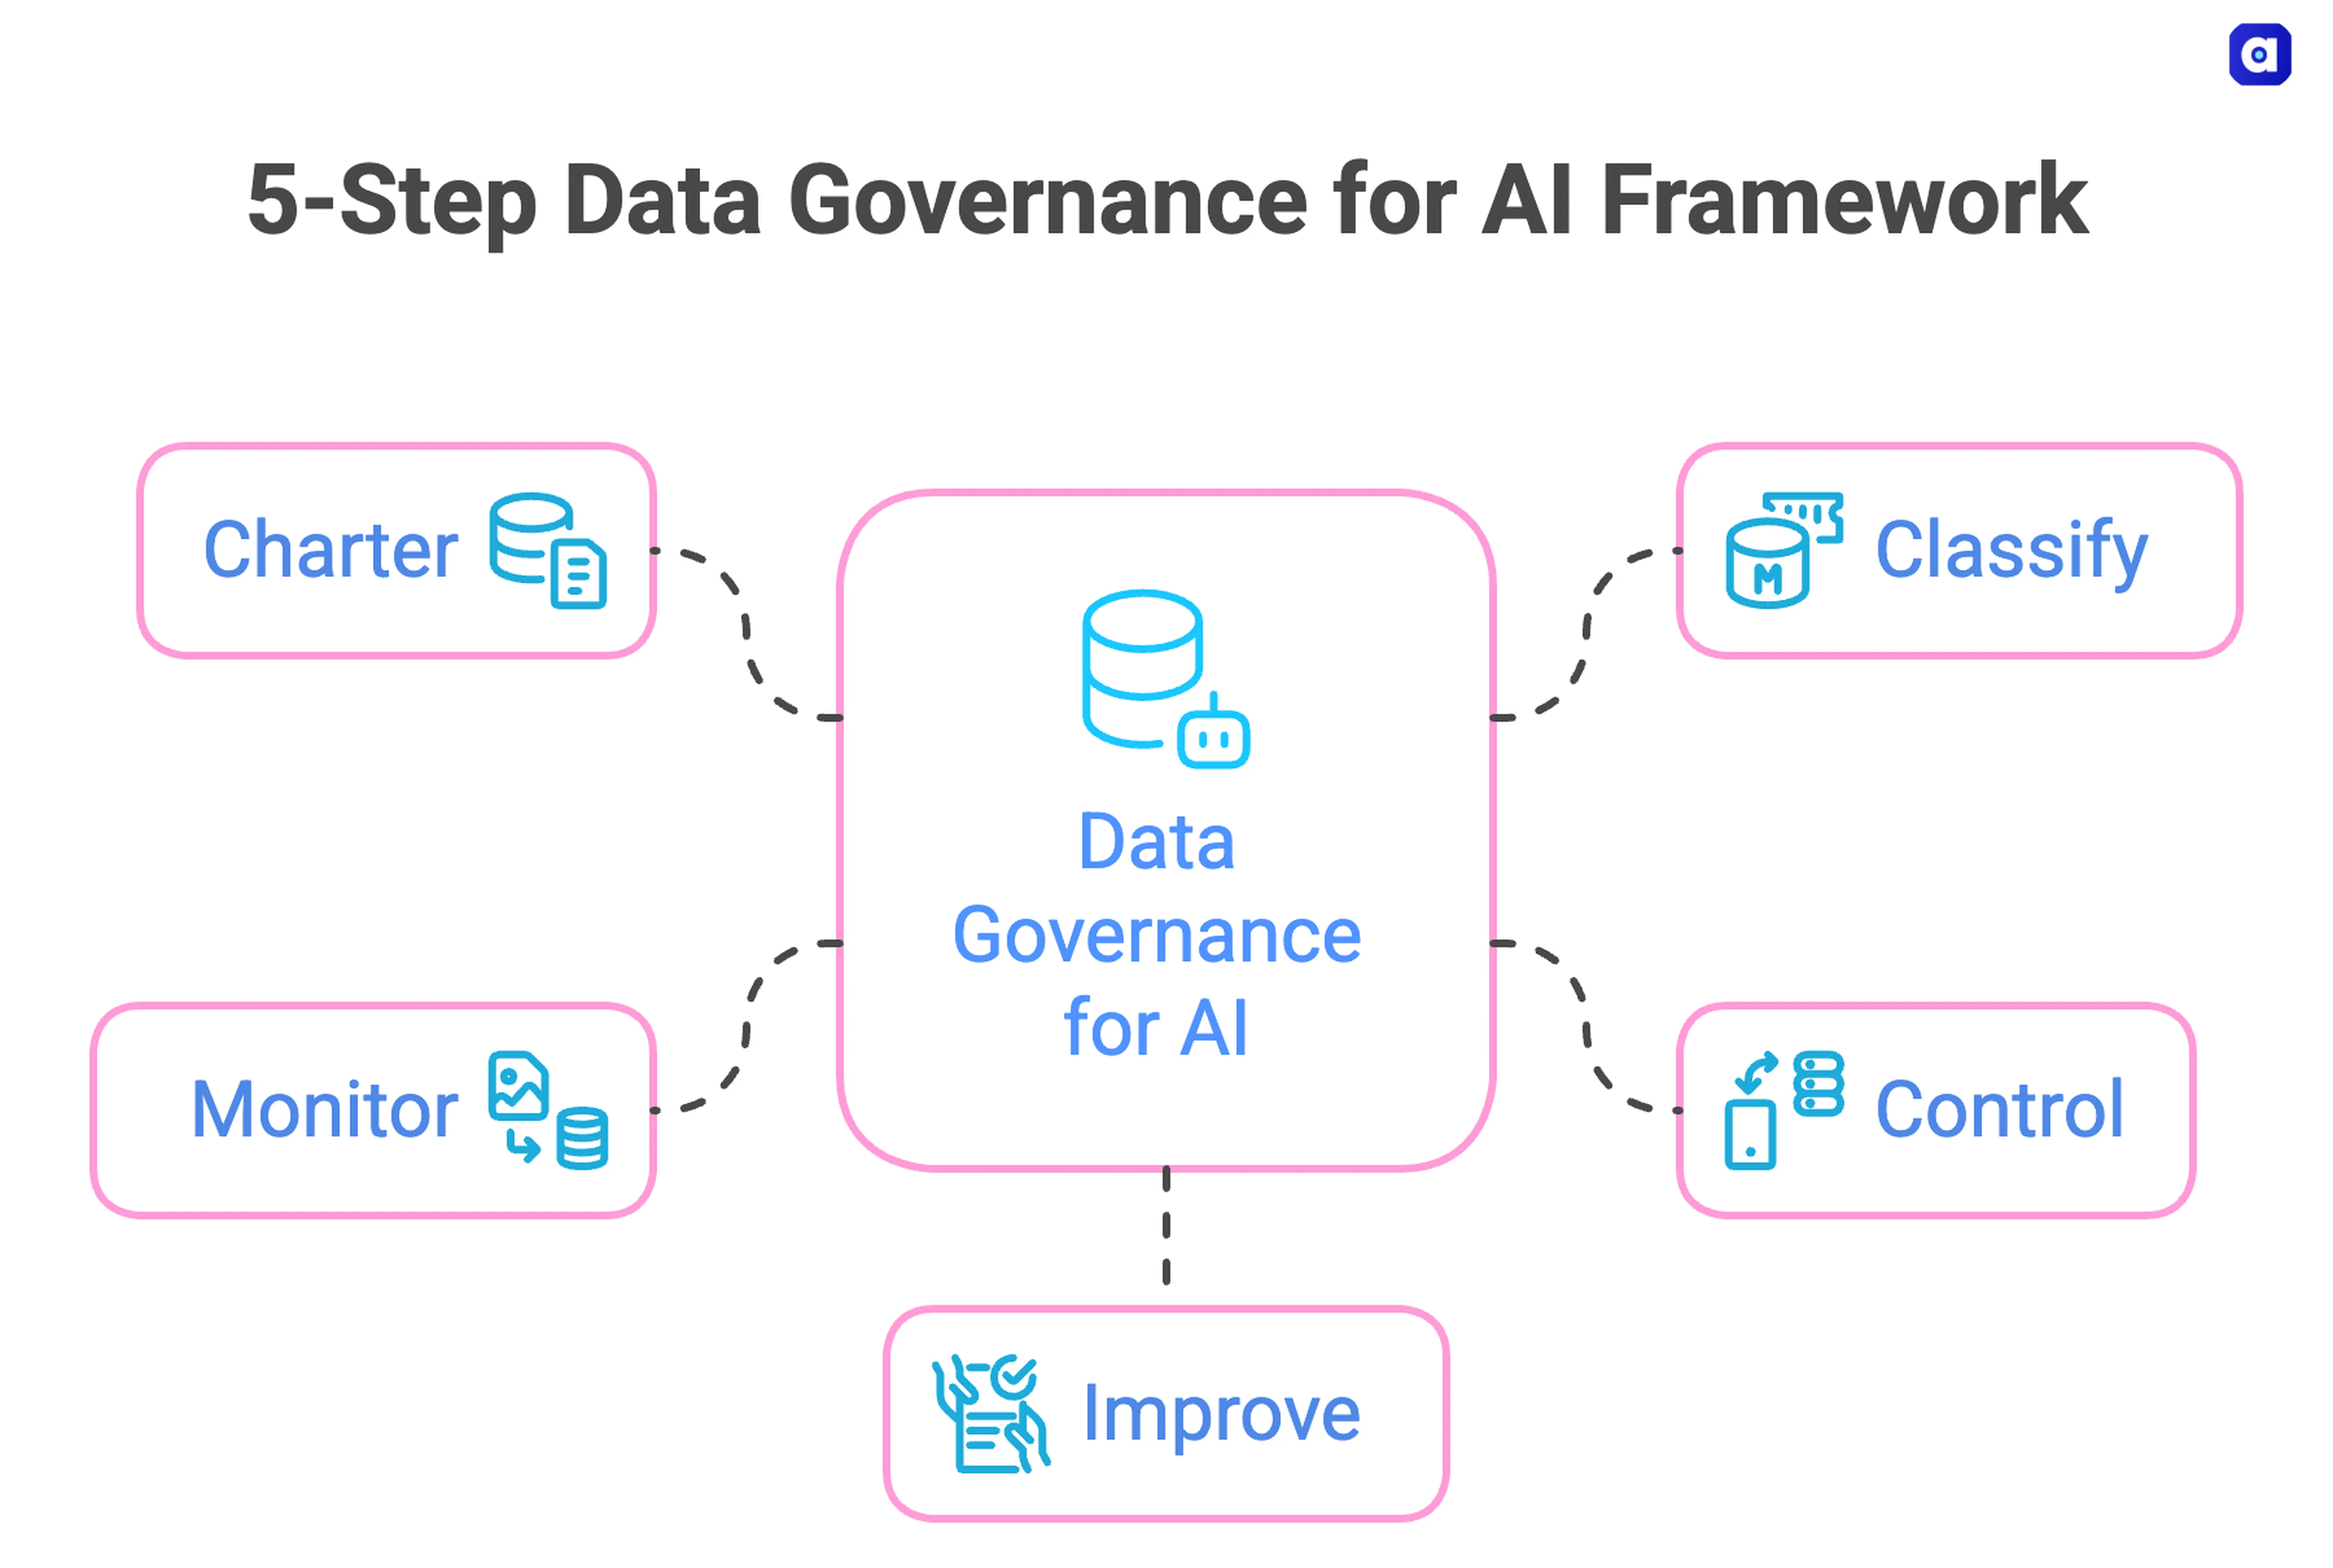
La gobernanza de datos efectiva en la implementación de inteligencia artificial (IA) se ha convertido en un componente clave para que las empresas logren aprovechar al máximo el potencial de estas tecnologías. Hoy es una prioridad entender cómo integrar de manera efectiva la gobernanza de datos, considerando las diversas etapas del ciclo de vida de los sistemas de IA. Según el JPDP, Public Consultation Paper No. 1/2026, publicado el 6 de octubre de 2026, la gobernanza de datos en IA implica más que solo un documento de políticas. Se trata de establecer un enfoque integral que incluya responsabilidades claras, controles de privacidad y seguridad, y la documentación rigurosa de los chequeos a lo largo de la vida útil del sistema de IA.
El punto de partida: Propósito, autoridad y responsabilidad
Cualquier estrategia de IA empresarial debe comenzar con un propósito claro al usar datos personales, junto con los fundamentos legales aplicables. Esto incluye asignar responsabilidades específicas para la gobernanza, operación y supervisión, además de definir procesos de aprobación y escalamiento. Más sobre cómo establecer bases sólidas en proyectos de IA lo contamos aquí. Un marco de consulta del Departamento de Protección de Datos Personales de Malasia, como sugiere el JPDP, propone esta metodología como base para el desarrollo, adquisición, implementación y monitoreo de AI.
La calidad de los datos como prioridad específica
La calidad de los datos es fundamental en la gobernanza efectiva. El marco propuesto menciona que los datos para el desarrollo, entrenamiento, prueba y validación de IA deben ser específicos, relevantes y limitados a las necesidades. Requiere asegurar que los datos provenientes de fuentes externas sean precisos, completos y actuales, destacando la necesidad de probar la fiabilidad, las condiciones operativas, los errores, las limitaciones y las medidas de salvaguardia antes de su despliegue. Lo explicamos aquí al detallar cómo los datos de calidad son cruciales para garantizar éxito en los procesos.
Gobernanza que incluye proveedores y conjuntos de datos externos
Las empresas deben tratar a los proveedores y los conjuntos de datos externos como parte de su perímetro de gobernanza. Siguiendo la propuesta del JPDP, los controladores de datos son responsables de la información obtenida de terceros o fuentes públicas. Esto implica verificar de manera proporcional las fuentes de datos, su calidad, retención y reutilización, junto con las medidas de protección del proveedor y las posibles Bias. Más sobre cómo gestionar riesgos de terceros lo mencionamos aquí.
Incrustar privacidad y seguridad en el flujo de trabajo
La construcción de salvaguardias de privacidad y seguridad dentro del flujo de trabajo habitual es crucial. Entre las medidas sugeridas se incluyen el uso de datos anonimizados o seudonimizados cuando la identificación directa no sea necesaria, limitando el procesamiento a los propósitos autorizados y aplicando medidas como controles de acceso, cifrado y protección contra el acceso no autorizado. Algunos ejemplos específicos de salvaguardias en entornos empresariales se detallan aquí.
Mantener la gobernanza activa post-implementación
La gobernanza no termina con el despliegue de un sistema de IA. Las empresas deben monitorear los cambios operativos, de datos y ambientales y evaluar periódicamente si los datos procesados siguen siendo adecuados y no excesivos. Los cambios materiales, retrainings o actualizaciones podrían requerir nuevas evaluaciones, pruebas o validaciones antes de continuar con su uso, como contamos aquí.
Documentar decisiones y evidencias
Un registro detallado de las decisiones y evidencias es esencial para una gobernanza efectiva. La propuesta recomienda registrar el ciclo de vida de cada caso de uso, incluyendo propósitos, fuentes de datos, bases legales, cambios significativos, incidentes y acciones correctivas. Más ejemplos sobre esta documentación los proporciona el JPDP.
Organizando la gobernanza en torno a activos de datos y calidad medible
Un ejemplo empresarial reportado muestra cómo los equipos de gobernanza crearon un catálogo de datos para inventariar activos y mejorar el descubrimiento, establecieron un consejo de gobernanza y añadieron reglas de calidad de datos, además de un emblema de "Dato de Alta Calidad". Lo vimos aquí, señalando que tales iniciativas transforman la interacción y la eficiencia de los activos de IA.
Impacto práctico para las empresas
Para las empresas, este enfoque integral de la gobernanza de datos en IA implica más que cumplir con las normativas, es integrar la gobernanza de manera práctica en sus operaciones diarias. Esto incluye inventariar el uso de datos e IA, asignar responsables y definir los controles de calidad y usos permitidos para cada caso. Incrustar controles de privacidad, seguridad y validación desde el desarrollo y la adquisición hasta la implementación. Además, preservar el monitoreo, la revisión de cambios y la evidencia de auditoría después del despliegue.
Preguntas frecuentes
¿Por qué es importante la gobernanza de datos en la IA?
La gobernanza de datos es crucial para asegurar que el uso de inteligencia artificial sea seguro, efectivo y conforme a regulaciones. Ayuda a mantener la integridad, privacidad y seguridad de los datos usados y procesados por estos sistemas.
¿Cómo afecta la calidad de los datos a un proyecto de IA?
La calidad de los datos tiene un impacto directo en la efectividad de un sistema de IA. Datos precisos, relevantes y actualizados son esenciales para obtener resultados fiables y evitar desviaciones o errores en los resultados del sistema.
¿Qué papel juegan los proveedores externos en la gobernanza de datos?
Los proveedores externos contribuyen significativamente al ecosistema de datos. Las empresas deben tratar estos proveedores como parte de su marco de gobernanza, evaluando sus políticas de manejo de datos y su compromiso con la calidad y seguridad de los datos.
¿Cómo se mantiene la gobernanza después de la implementación de un sistema de IA?
La gobernanza continua requiere monitoreo regular, revisión de cambios y actualización de prácticas para asegurar que todas las operaciones sean adecuadas y los datos no sean excesivos o inadecuados para los nuevos propósitos del sistema.
¿Qué medidas de privacidad y seguridad son recomendables?
Entre las medidas se incluyen el cifrado de datos, el uso de accesos controlados, la anonimización de los datos donde sea apropiado, y el monitoreo constante de los sistemas para evitar accesos no autorizados o fugas de información.